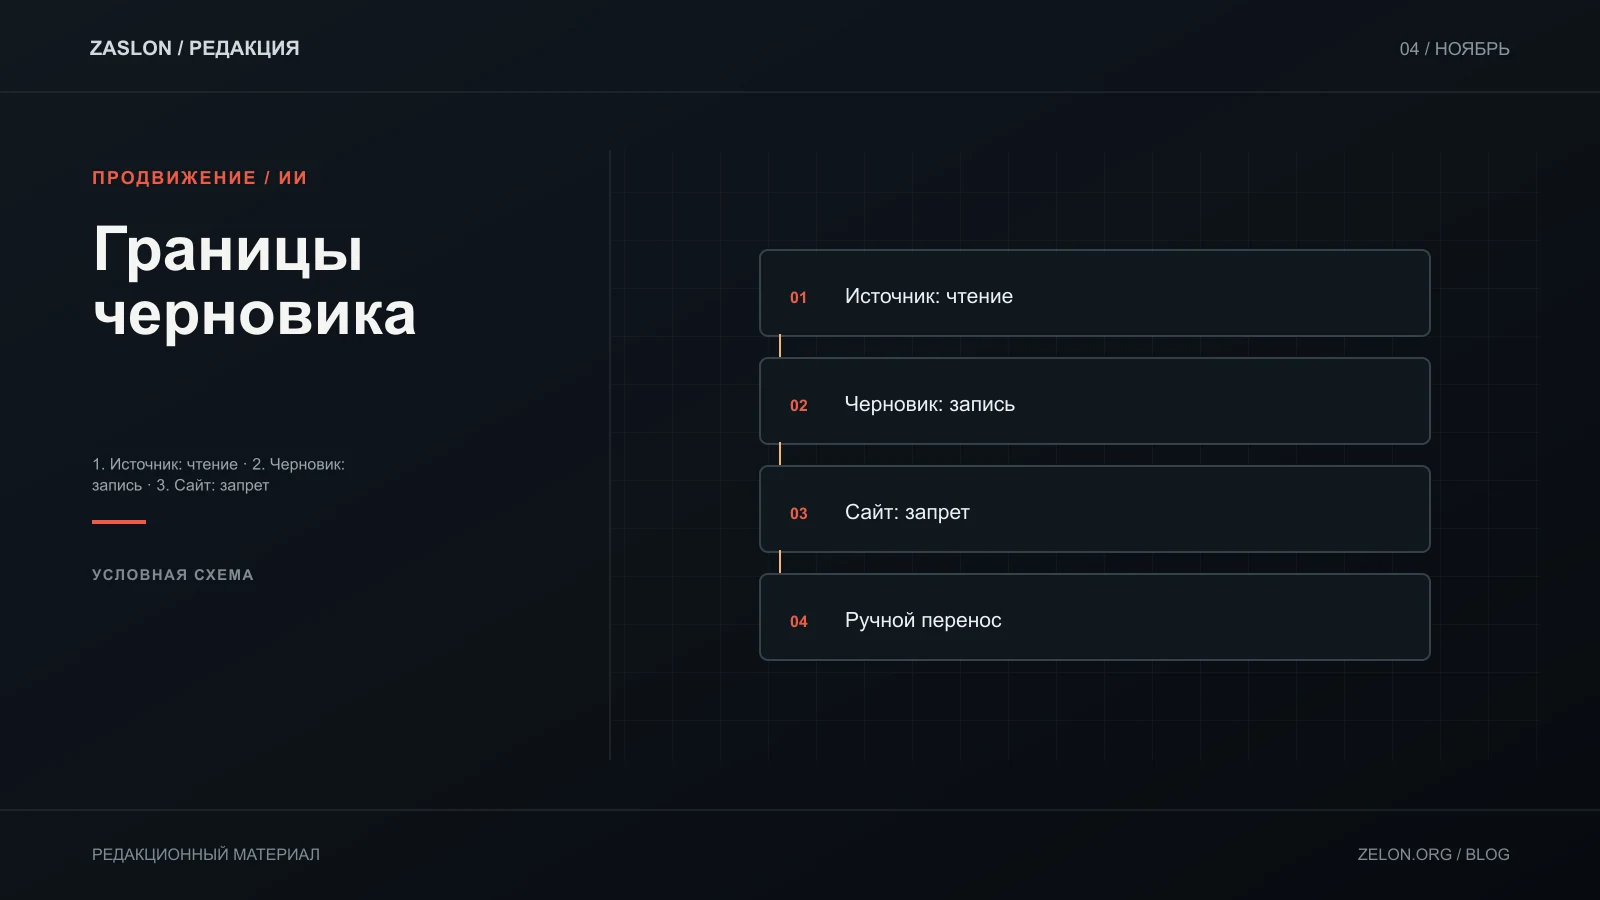
Ограничение «не трогай сайт» в prompt — просьба, а не барьер доступа. Если агент может вызвать произвольную оболочку или писать в любой путь, инструкции не остановят ошибочный или атакованный вызов. Реальная граница появляется тогда, когда среда предоставляет агенту только ограниченный write-tool, который технически принимает файл в папке черновика и отвергает остальные пути.
Модель доступа
| Область | Режим для исполнителя | Назначение |
|---|---|---|
source/ |
Только чтение | Одобренные брифы, снимки источников и шаблоны |
draft/ |
Запись через ограниченный tool | Новые MD/JSON и локальные отчёты |
site/ |
Вообще не доступна write-tool | Производственный контент и сборка остаются у координатора |
Ниже — POSIX Python tool с root directory descriptor, который открывает и хранит приложение, а не передаёт агенту. Фабрика возвращает функцию, замыкающую дескриптор; опубликованный инструмент принимает только имя нового файла и текст. Он использует dir_fd, O_NOFOLLOW и O_EXCL, поэтому отвергает traversal, symlink и перезапись существующего файла. Пример предполагает, что агенту доступна только функция write_draft; shell и общий filesystem tool ему не выданы.
import os

def make_draft_writer(draft_fd: int):
    def write_draft(filename: str, text: str) -> None:
        if not filename or filename in {".", ".."} or "/" in filename or "\\" in filename:
            raise ValueError("Разрешено только имя файла в корне draft")
        flags = os.O_WRONLY | os.O_CREAT | os.O_EXCL | os.O_NOFOLLOW
        fd = os.open(filename, flags, 0o600, dir_fd=draft_fd)
        with os.fdopen(fd, "w", encoding="utf-8", newline="\n") as stream:
            stream.write(text)
    return write_draft
draft_fd открывает и удерживает доверенное приложение при старте tool host:
draft_fd = os.open("/workspace/draft", os.O_RDONLY | os.O_DIRECTORY | os.O_NOFOLLOW)
write_draft = make_draft_writer(draft_fd)  # tool host регистрирует только эту функцию
Самостоятельно запускаемый негативный тест с обычными временными папками:
import os, tempfile
from pathlib import Path

with tempfile.TemporaryDirectory() as temp:
    root = Path(temp)
    (root / "source").mkdir(); draft = root / "draft"; draft.mkdir()
    site = root / "site"; site.mkdir(); (site / "index.html").write_text("UNCHANGED")
    os.symlink(site / "index.html", draft / "link.md")
    draft_fd = os.open(draft, os.O_RDONLY | os.O_DIRECTORY | os.O_NOFOLLOW)
    write_draft = make_draft_writer(draft_fd)
    try:
        write_draft("article.md", "draft only")
        assert (draft / "article.md").read_text() == "draft only"
        try:
            write_draft("../site/index.html", "overwrite")
            raise AssertionError("traversal was not rejected")
        except ValueError:
            pass
        try:
            write_draft("link.md", "overwrite through symlink")
            raise AssertionError("symlink was not rejected")
        except FileExistsError:
            pass  # O_EXCL rejects the existing symlink without following it
        assert (site / "index.html").read_text() == "UNCHANGED"
        print("PASS: draft created; traversal and symlink rejected; site unchanged")
    finally:
        os.close(draft_fd)
В Linux/macOS POSIX-среде ожидаемый вывод: PASS: draft created; traversal and symlink rejected; site unchanged. Для использования передай агенту только эту операцию и ограниченный каталог; не выдавай shell, общий filesystem connector или путь к сайту. Этот пример проверяет ограниченный write-tool, но не заменяет OS sandbox и не защищает процесс, которому уже выдали другие файловые права. Root dir и descriptor должны принадлежать доверенному сервису и оставаться недоступными для подмены агентом.
Проверка diff и передача
После генерации сравни папки: ожидается единственный новый файл в draft/; source/ и site/ должны совпадать с исходными контрольными суммами. Если интеграция даёт shell или произвольный filesystem доступ, этот write-tool уже не создаёт границу: переделай разрешения в среде. Человек рассматривает diff, проверяет ссылки и только затем решает, переносить ли файл координатору.
Не помещай в task пакет ключи, приватные сообщения, реальные адреса пользователей или ненужные данные. Источники можно передать как read-only снимки или ссылки, но веб-fetch тоже следует ограничивать одобренными доменами, если это часть разрешений.
OpenAI описывает tool calling как последовательность: модель возвращает вызов, приложение исполняет код со своими аргументами и возвращает результат. Следовательно, именно приложение определяет, какая функция существует и какие побочные эффекты разрешены (Function calling). Руководство по programmatic tool calling обсуждает ограничения и структурированные ответы, но само по себе не изолирует файловую систему (Programmatic tool calling). GitHub также отделяет инструкции репозитория от permission prompts и фактической области доступа инструментов (Repository custom instructions).
Критерий успеха здесь физический: разрешённый файл создан в draft, запрещённый путь не изменён, а журнал позволяет это проверить. Если среда оставляет агенту любой альтернативный write-канал, не называй её ограниченной папкой — сократи права на уровне среды. Более широкое проектирование инструментальных workflow относится к MK Ultra; этот пример ограничен одним write-tool.