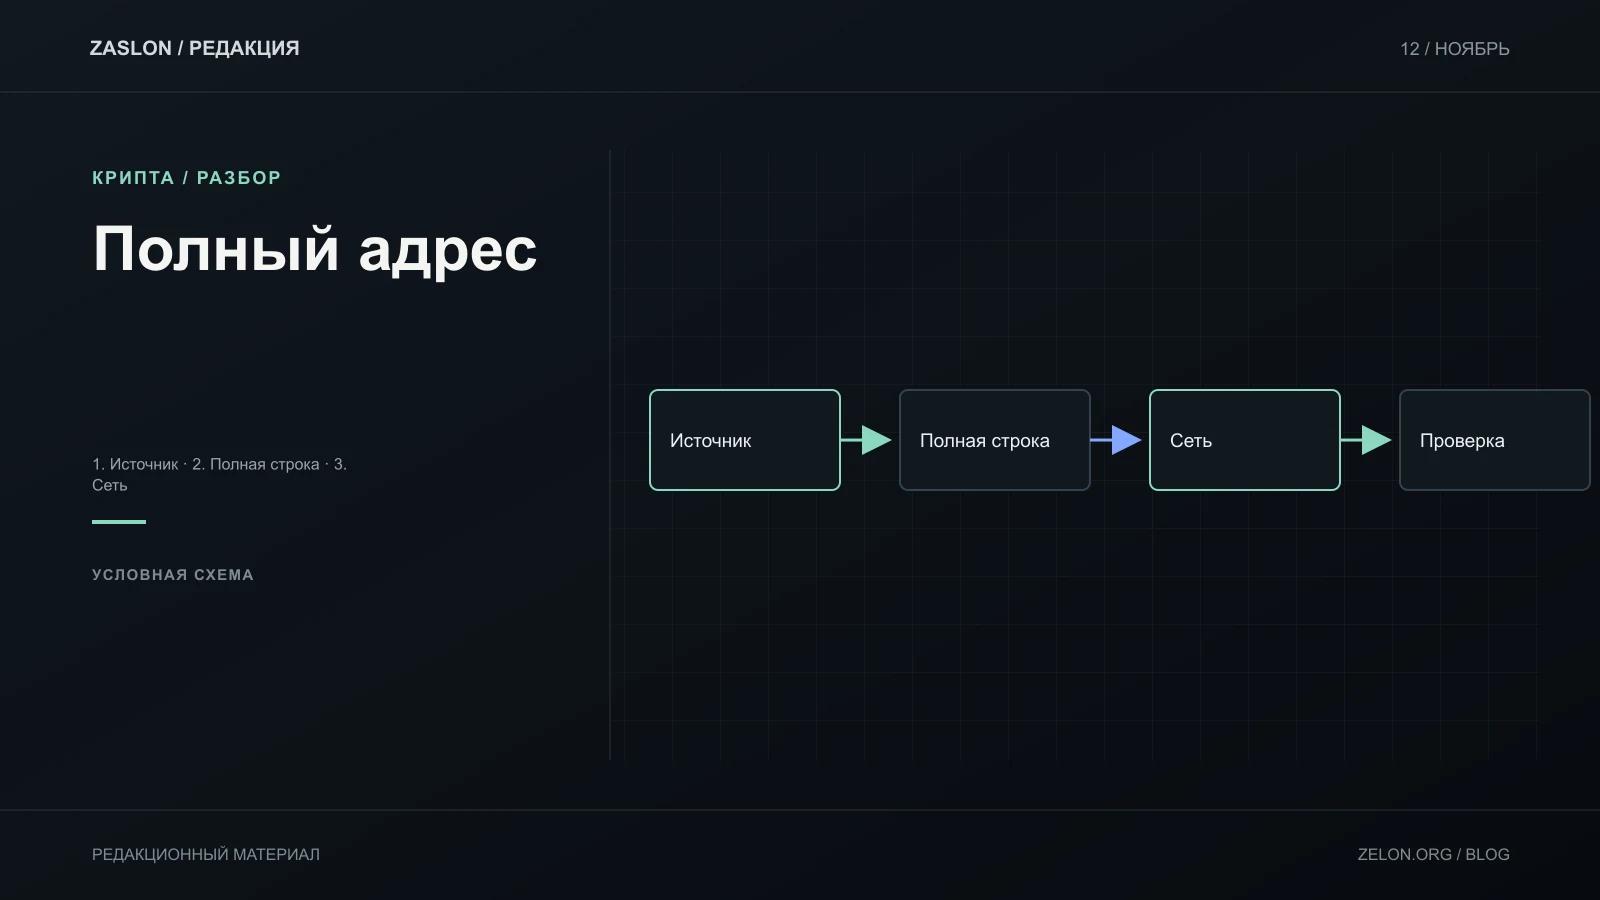
Совпадения начала и конца адреса недостаточно. В атаке address poisoning в истории появляется адрес, похожий на уже использованный; его можно случайно скопировать, не заметив отличия в середине. Безопасная проверка начинается с заново открытого доверенного источника и заканчивается просмотром всей строки на экране подтверждения.
Вымышленный пример похожих строк
Эти строки специально сделаны невалидными адресами и не могут использоваться для транзакции. Они только показывают ловушку: одинаковые начало и конец скрывают различающуюся середину.
Источник получателя A: 0xSYNTHETIC-A-DO-NOT-USE
Подмена из истории B:  0xSYNTHETIC-B-DO-NOT-USE
Между A и B меняется один символ, а визуальная оболочка совпадает. В настоящем адресе строка обычно длиннее; если приложение сокращает её, раскрой полное значение, скопируй повторно из актуального официального deposit screen/подтверждённой адресной книги и сверь всю последовательность. Для аппаратного кошелька отдельно проверь полную destination-строку на самом устройстве, не только в приложении-компаньоне.
MetaMask описывает address poisoning как попытку заставить пользователя скопировать lookalike из истории. Его английская справка советует обращать внимание на середину, избегать копирования из transaction history, сохранять часто используемые адреса в address book и подтверждать destination на аппаратном устройстве. Это меры снижения риска, а не гарантия обнаружить любую подмену или компрометацию clipboard.
Протокол перед любым переводом
- Получи адрес заново из проверенного источника: текущая форма получателя, подтверждённый канал или верифицированная книга контактов.
- Выбери сеть и актив отдельно; похожий формат не доказывает совпадение блокчейна.
- Вставь адрес, раскрой всю строку и посимвольно сравни её с источником. Не используй короткий preview начала/конца как финальное подтверждение.
- На экране подписи проверь полную строку ещё раз; сверяй адрес и сеть независимо от суммы.
- Если адрес нельзя целиком прочитать, строки расходятся или реквизит взят из истории — STOP. Открой свежую инструкцию получателя, а не исправляй символы вручную.
| Сигнал | Что делать |
|---|---|
| Источник — старый tx/получатель из истории | Не копировать; получить реквизит заново |
| Совпали первые и последние знаки, середина не сверена | Считать непроверенным и остановиться |
| Новый адрес вызывает неожиданное предупреждение кошелька | Не обходить предупреждение; заново проверить источник |
| Аппаратное устройство показывает другую строку | Отменить подпись и выяснить причину |
Полная проверка нужна для любой суммы: «проверю только маленький тест» не делает неверный адрес безопасным. Тестовый перевод, когда он уместен, не заменяет проверку полной строки в следующей операции.
Для депозита USDT дополнительно сверяй сетевую поддержку и реквизит в текущей форме биржи; общий маршрут разбирает гайд по сетям USDT. Источник: MetaMask Help Center, Address poisoning scams (English; проверено 11 ноября 2026). Пример вымышленный и не содержит действительных адресов.