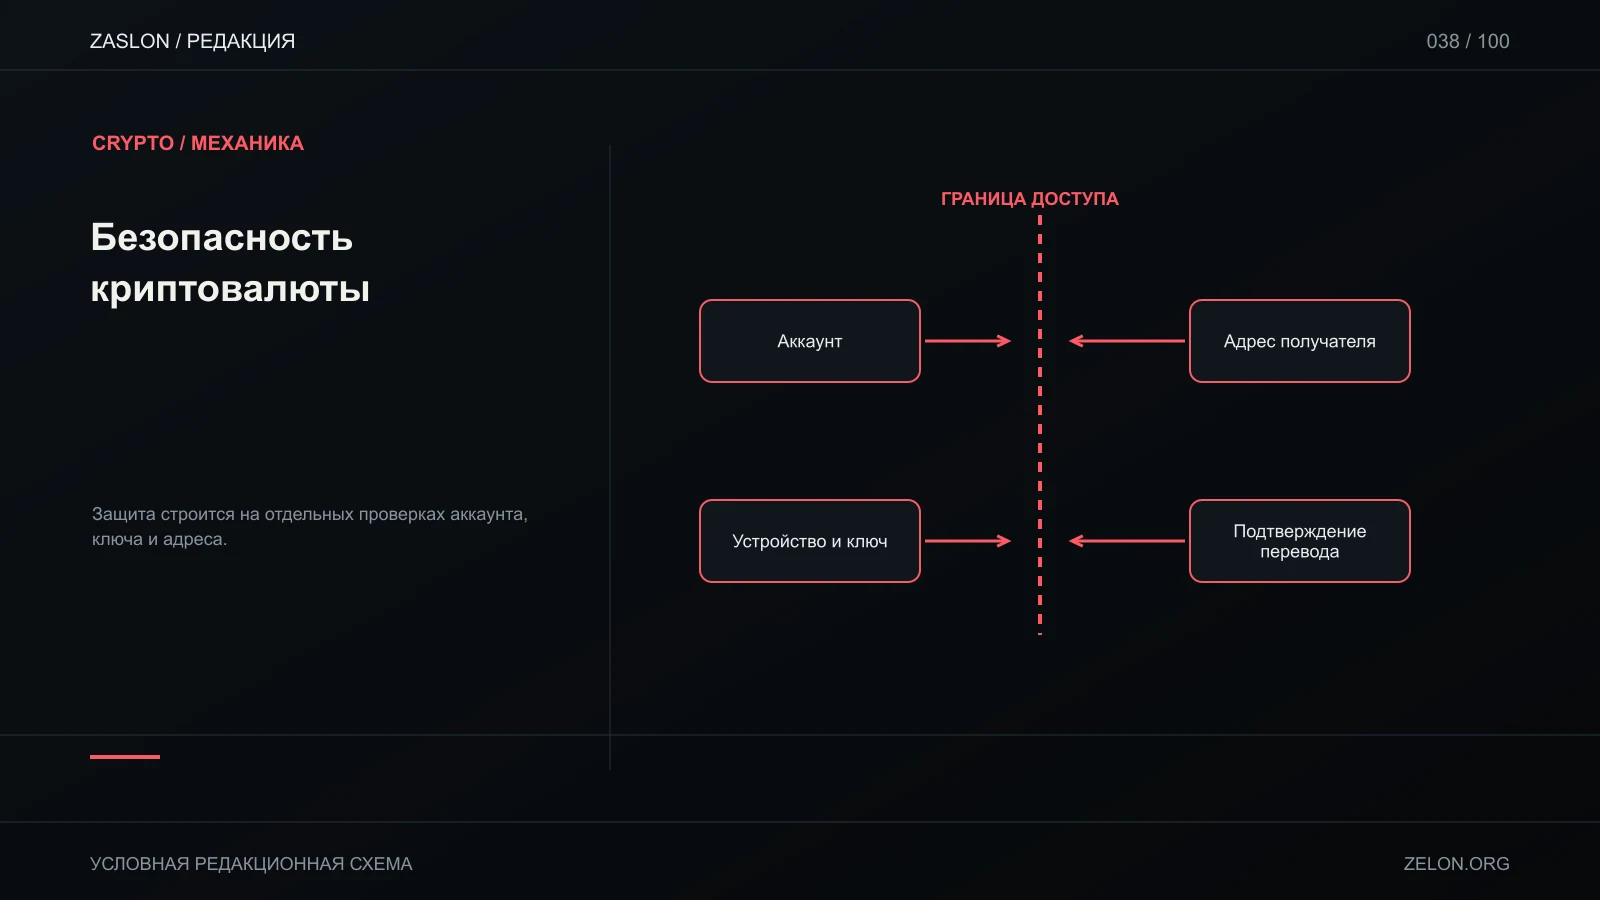
Безопасность криптовалюты зависит не от одной «надёжной биржи» или аппаратного кошелька, а от нескольких независимых уровней: аккаунт, устройство, секретные ключи, адрес получателя и конкретное действие. Bitcoin.org рекомендует защищать кошелёк и делать резервные копии; MetaMask предупреждает о подмене адресов, когда пользователь копирует похожий адрес из истории Securing your wallet, address poisoning.
Уровень 1: аккаунт и сервис
Для кастодиальной площадки используй уникальный пароль, доступный MFA, контроль активных сессий и уведомления о выводе. Проверь официальный домен и процедуру поддержки. Сервис не должен требовать seed-фразу или приватный ключ. Если аккаунт неожиданно заблокирован, входи с сохранённой закладки и не плати «сотруднику» в личном сообщении за восстановление.
Уровень 2: устройство и приложения
Обновляй операционную систему и кошелёк из официального источника. Удали расширения, которыми не пользуешься; проверь разрешения приложений и блокировку экрана. Не устанавливай программы удалённого доступа по просьбе неизвестной поддержки. Для важных операций полезно разделить повседневное устройство и устройство подписи, но это не отменяет проверки содержания транзакции.
Уровень 3: ключи и восстановление
Seed-фраза и приватный ключ — секреты полного контроля. Не отправляй их в облако, форму сайта, чат или «сервис синхронизации». Резервная копия должна пережить потерю устройства и не быть доступной случайному посетителю. Если фраза раскрыта, считай её скомпрометированной: простая смена пароля не возвращает секретность.
Кастодиальное и самостоятельное хранение меняют распределение ответственности. При self-custody владелец отвечает за backup; при стороннем хранении добавляется риск провайдера и его правил. Эти модели подробно разобраны в статье wallet или биржа.
Уровень 4: адрес и запрос
Перед переводом сравни полный адрес и сеть с реквизитами, полученными по проверенному каналу. Не считай совпадение начала и конца достаточной проверкой: address poisoning маскирует именно средние символы. Если кошелёк или аппаратное устройство не позволяет надёжно сверить весь адрес и ты не можешь подтвердить его другим способом, остановись. Проверь сумму, memo/tag и токен-контракт.
Перед подписью выясни, что именно разрешаешь: подключение адреса, подпись сообщения, перевод или approval. Последнее может дать контракту право тратить токены в пределах allowance; для ERC-20 это описано стандартом EIP-20. Непонятное действие не подтверждай.
Если подозреваешь компрометацию
Отключи подозрительную сессию, проверь историю входов и транзакций, смени пароль аккаунта с чистого устройства и отзови сессии. Если скомпрометирован seed, подготовь новый кошелёк по официальной инструкции и оцени перемещение оставшихся средств с безопасного устройства. Не отправляй «комиссию за возврат» посреднику. Сохрани txid и обратись в официальный сервис/банк, если это применимо. Возврат ончейн-перевода не гарантируется.
Защита — последовательность проверок, а не сертификат абсолютной безопасности. Дополнительные темы: seed-фраза, холодный кошелёк и проверка P2P.