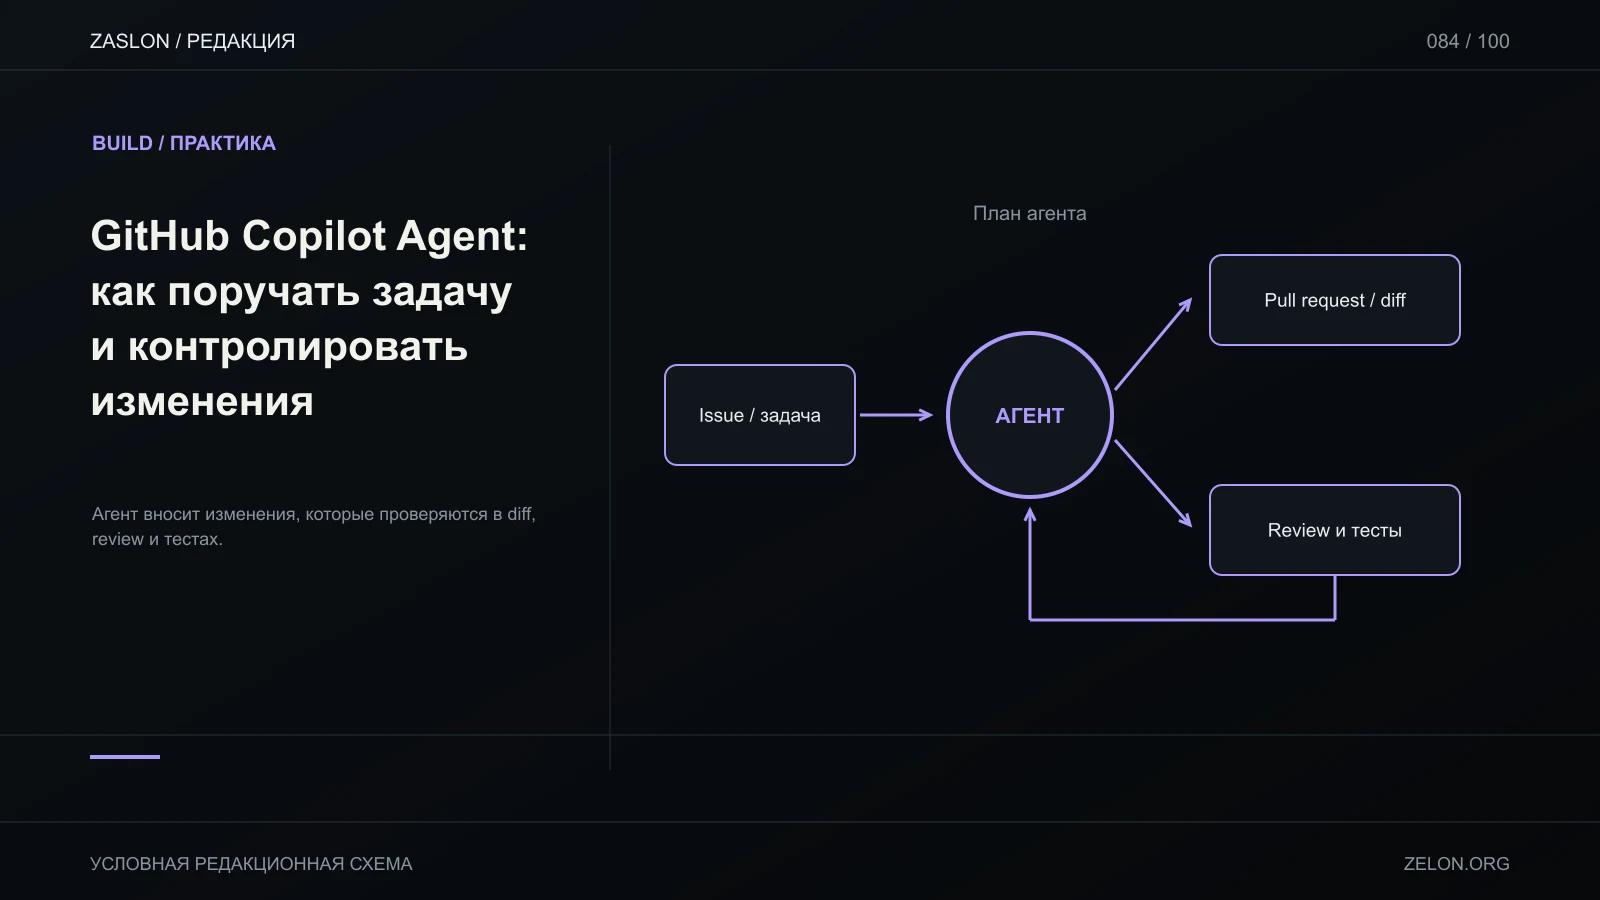
У GitHub Copilot есть агентский режим в IDE и отдельные workflow на GitHub.com. Сначала проверь, где именно выполняется задача: IDE agent меняет открытый проект и предлагает команды, а Copilot на GitHub может работать с контекстом репозитория, issue и pull request в облачной среде. Это разные контексты и настройки.
IDE agent: изменения в рабочем дереве
Сформулируй конкретный баг и критерий готовности, выбери Agent mode в своей IDE и следи за предложенными файлами и командами. По официальной документации agent mode может редактировать несколько файлов и запускать команды; по умолчанию команды требуют одобрения, но настройки пользователя или организации могут менять это поведение. После ответа проверь локальный diff и запусти команду проекта только если она действительно существует. См. Using agent mode in your IDE.
Copilot на GitHub: issue, облачная сессия и PR
Текущий обзор Copilot на GitHub.com описывает работу с issue и pull request в cloud workflow, а также различие client, session и execution environment. Попроси сначала исследовать issue и предложить план, затем смотри branch/diff и PR checks. Доступность cloud experience зависит от Copilot plan и policy организации; проверь настройки аккаунта, не считай интерфейс доступным всем.
PR — место для изменений и review; issue фиксирует задачу и критерии. После PR проверь diff, реальные CI checks и поведение в staging. Создание PR или summary от агента не означает, что тесты прошли.
Fork и secrets
Не обобщай «секреты никогда не передаются» без проверки GitHub Actions event и настроек репозитория. GitHub Actions settings позволяют владельцам ограничивать workflow из fork и права GITHUB_TOKEN; поведение также зависит от события. Secrets доступны только когда workflow явно подключает их. Особо не добавляй недоверенный код fork в workflow с повышенными правами: GitHub отдельно предупреждает о pull_request_target. Сверь repository Actions settings и Actions secrets для собственных policy.
Критерий завершения: issue соответствует изменению, PR просмотрен человеком, нужные проверки имеют фактический результат. Если они не запускались — оставь это явно незаполненным.