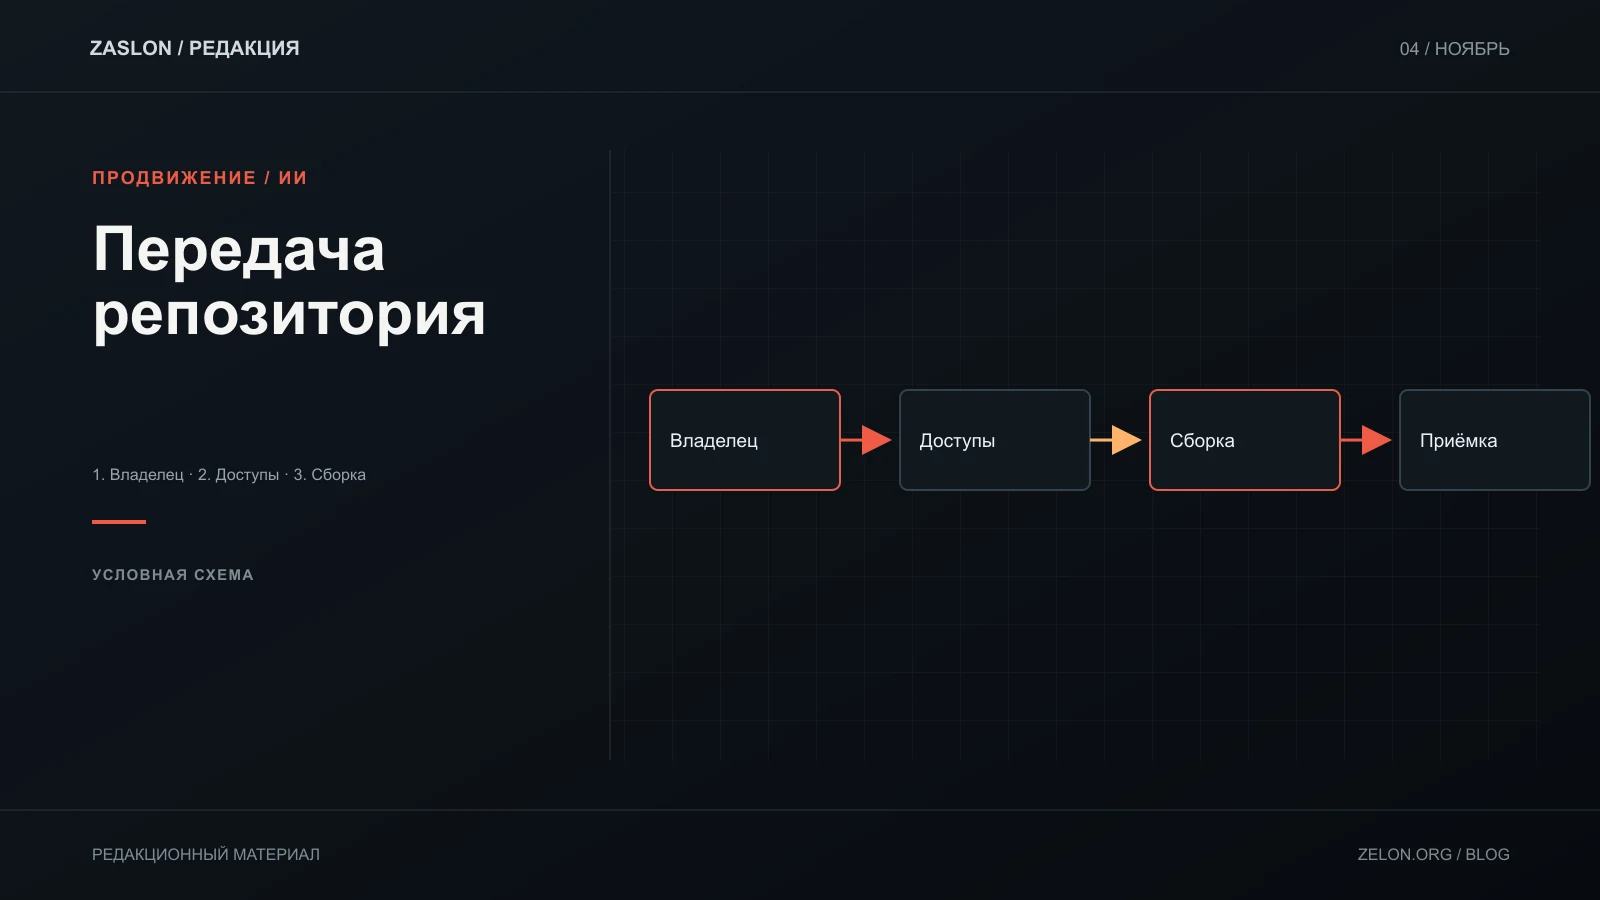
Передачу исходников принимай не по ZIP-архиву, а когда заказчик сам управляет репозиторием, правами доступа и настройками, а сборку можно повторить в чистой среде. Перенос репозитория в GitHub не очищает настройки безопасности автоматически: по документации платформы, вместе с репозиторием могут сохраниться webhooks, services, secrets и deploy keys. Прежний владелец добавляется в список collaborators, остальные участники с доступом тоже остаются. Каждый пункт нужно проверить и пересмотреть отдельно. GitHub: Transferring a repository.
Доступ к коду и право собственности на него — разные вопросы. Сопоставь передачу доступа с договором: какие исходники получает заказчик, какая лицензия действует, какие сторонние компоненты исключены и кто может повторно использовать ранее созданные модули. GOV.UK Intellectual Property Office пишет, что согласно британскому руководству право на заказанное произведение обычно сначала принадлежит создателю, если стороны письменно не договорились иначе. Это только контекст британского права; он не определяет результат по российскому законодательству или условиям конкретного договора. GOV.UK: Ownership of copyright works.
Что запросить до переноса
Попроси подрядчика передать перечень результатов разработки и настроек. Секреты перечисляются по имени и назначению, но сами значения не включаются.
- URL репозитория, организацию-владельца, основную ветку (default branch), последний принятый commit и GitHub Release/tag;
- историю pull request, issues и releases, известные ограничения проекта;
- инструкцию по установке, сборке, запуску и проверке в зафиксированном окружении;
- список сторонних библиотек, лицензий, шрифтов и сервисов;
- перечень сред развёртывания, webhooks, GitHub Actions, deploy keys, приложений и интеграций;
- список участников с доступом и обоснование каждой роли;
- процедуру экспорта репозитория и восстановления доступа.
Заранее согласуй, кто отправляет и принимает запрос на перенос и кому нужна роль администратора. Новый владелец должен сам подтвердить, что получил нужные права. GitHub указывает: запрос на перенос личного репозитория в другую личную учётную запись нужно принять в течение суток, иначе приглашение истечёт. Для переноса в организацию действуют её разрешения и настройки.
Учебная проверка
Предположим, студия передаёт проект из личной учётной записи разработчика в организацию заказчика. После переноса владелец организации проверяет, что репозиторий отображается в нужном пространстве имён; двум сотрудникам выданы согласованные роли; tag v1.0 соответствует принятой версии; клонирование проходит в чистой временной среде; команда сборки из README создаёт ожидаемый результат. Это вымышленный пример, не проект ZASLON и не обещание, что любой проект собирается одной командой.
После переноса проверь настройки:
| Объект | Что говорит документация GitHub | Что делает заказчик |
|---|---|---|
| Прежний владелец и collaborators | Прежний владелец добавляется участником; другие collaborators сохраняются | Проверь список и убери лишние права после самостоятельной проверки контроля заказчика |
| Webhooks, services, secrets, deploy keys | Эти связи и настройки могут остаться привязаны к репозиторию | Проверь адрес, назначение и владельца; замени доступы или отключи ненужное |
| Защита веток, Actions и environments | Настройки могут зависеть от плана и параметров организации | Проведи безопасный запуск CI и проверь защиту веток и подтверждения развёртывания |
| Сборка и история | История Git сохраняется при переносе | Сверь commit/tag и повтори сборку без локальных файлов подрядчика |
| Права на код и материалы | Сам перенос в GitHub не меняет коммерческий договор | Сверь исходники, лицензии, сторонние материалы и письменные условия передачи |
Не копируй секреты из старого проекта в README, issue или новый репозиторий. Если у подрядчика был доступ к секретам производственной среды, создай новые значения через защищённые настройки или хранилище провайдера, перенастрой приложения и развёртывания, затем отзови старые значения и повторно проверь безопасный процесс CI. Обнови ключи подписи webhook и интеграций, если подрядчик мог их видеть. Это предложенный контрольный процесс; конкретный перечень зависит от архитектуры проекта.
Когда этап можно закрыть
Заказчик должен самостоятельно управлять репозиторием, проверить историю и принятую версию, выполнить документированную сборку, пересмотреть список участников и учесть внешние связи. Отдельно зафиксируй ещё не переданные учётные записи и хостинг, а также срок и ответственного за их передачу или замену. Не удаляй учётную запись подрядчика, пока новый владелец не проверил доступ и восстановление; постоянный административный доступ оставляй только при согласованном основании.
Лист передачи может содержать: «репозиторий перенесён; commit и GitHub Release/tag проверены; состав участников пересмотрен; webhooks/services/secrets/deploy keys внесены в перечень; новые значения добавлены через защищённые настройки; права на исходники сверены с договором; осталось передать учётную запись внешнего хостинга». Это структура записи, а не юридический акт. После переноса полезно распределить роли сопровождения после запуска.