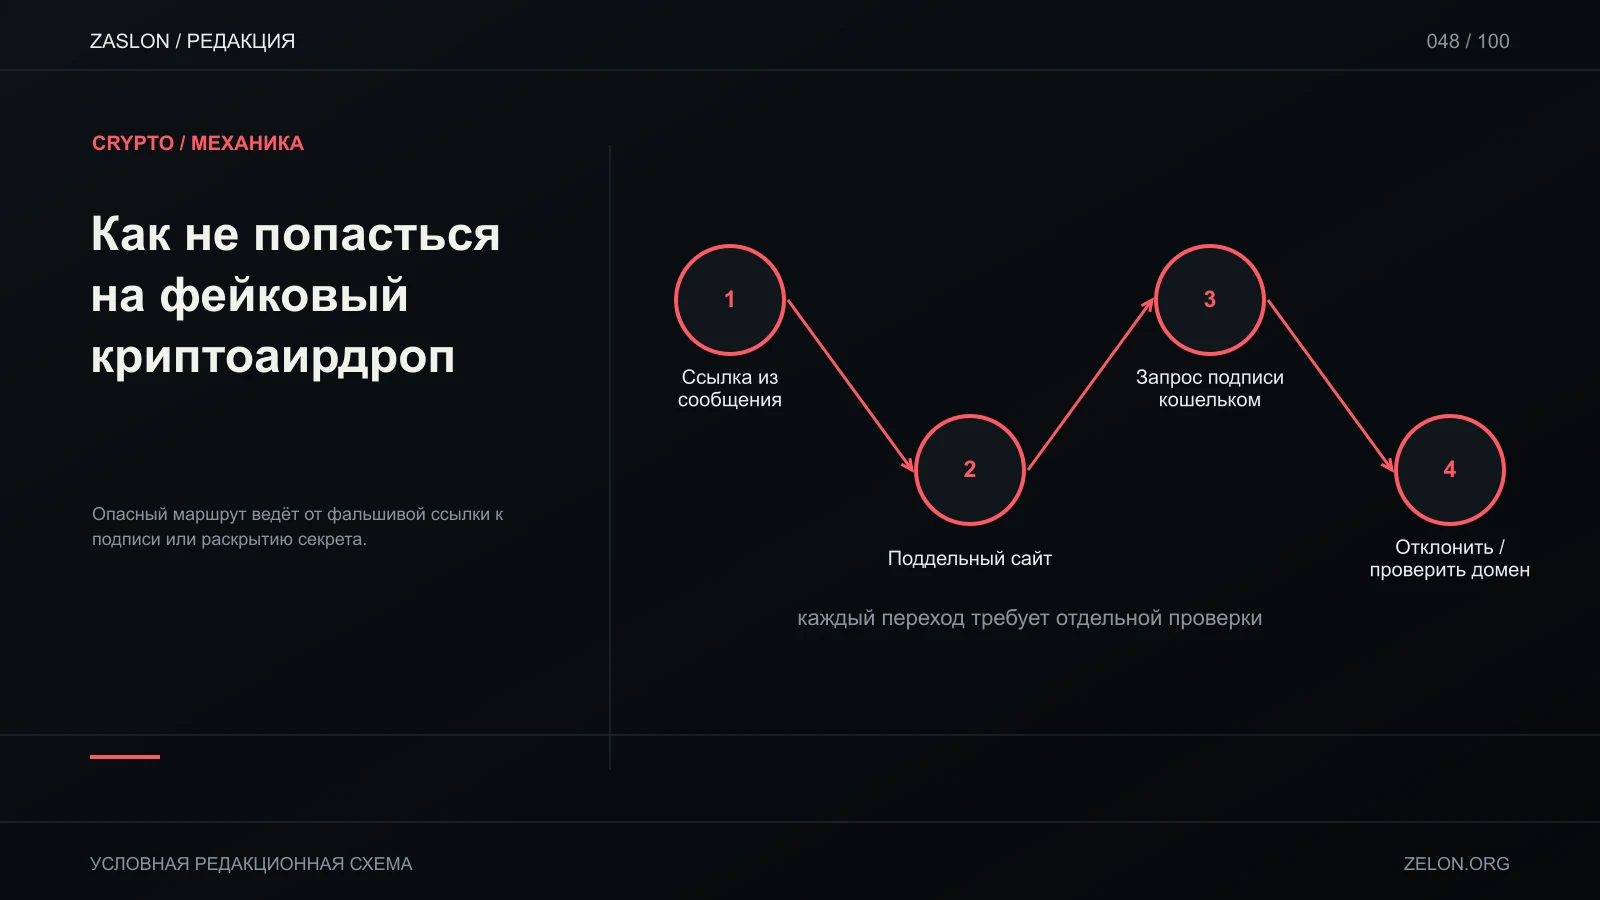
Фейковый аирдроп часто использует приманку бесплатных токенов, чтобы заставить подключить кошелёк, подписать непонятное сообщение или передать seed phrase. Наличие токена в кошельке не означает, что его можно безопасно claim-ить. Ethereum.org предупреждает о фишинге и вредоносных разрешениях; FTC описывает типичные криптомошенничества в американском контексте Ethereum Security, FTC scams.
Схемы приманки
Сайт-клон обещает дедлайн и ведёт на похожий домен. Сообщение в соцсети предлагает «подтвердить кошелёк» и просит секретную фразу. Контрактная транзакция может включать approve, позволяющий тратить выбранные токены, либо перевод NFT/актива. Иногда неизвестный токен появляется сам: взаимодействие с ним или ссылка в его метаданных ведут к фишинговой странице. Ничего из этого не доказывает, что каждый аирдроп вредоносен; проверяй первоисточник и точные разрешения.
Проверка до подключения
Открой официальный сайт проекта вручную из давно известного канала, проверь домен посимвольно и сверь объявление в нескольких официальных аккаунтах. Проверь сеть, адрес контракта и условия получения. Для подписи прочитай, что кошелёк показывает: обычная подпись сообщения тоже может иметь смысл, а транзакция способна менять права на активы. Не вводи seed phrase, private key или код восстановления на сайте. Администратор поддержки никогда не нуждается в этих данных.
Если уже подписал
Если ты выдал allowance, найди официальный интерфейс или обозреватель разрешений для данной сети и отзови только ненужное разрешение, сверив адрес токена и spender. Отзыв может требовать комиссию и сам требует корректной транзакции. Если раскрыта seed phrase/private key, считай кошелёк скомпрометированным: с чистого устройства создай новый кошелёк и перемести доступные активы, избегая подозрительных ссылок. Уведоми платформу и локальные органы/банк при переводе через посредника. Не плати «специалисту по возврату» авансом — это распространённый второй этап мошенничества.
Не взаимодействуй с неизвестным claim-контрактом только ради проверки токена. Сначала проверь источник кампании, а затем отдельно перечитай транзакцию в кошельке. Для общей защиты смотри безопасность криптоаккаунта и проверку адреса.