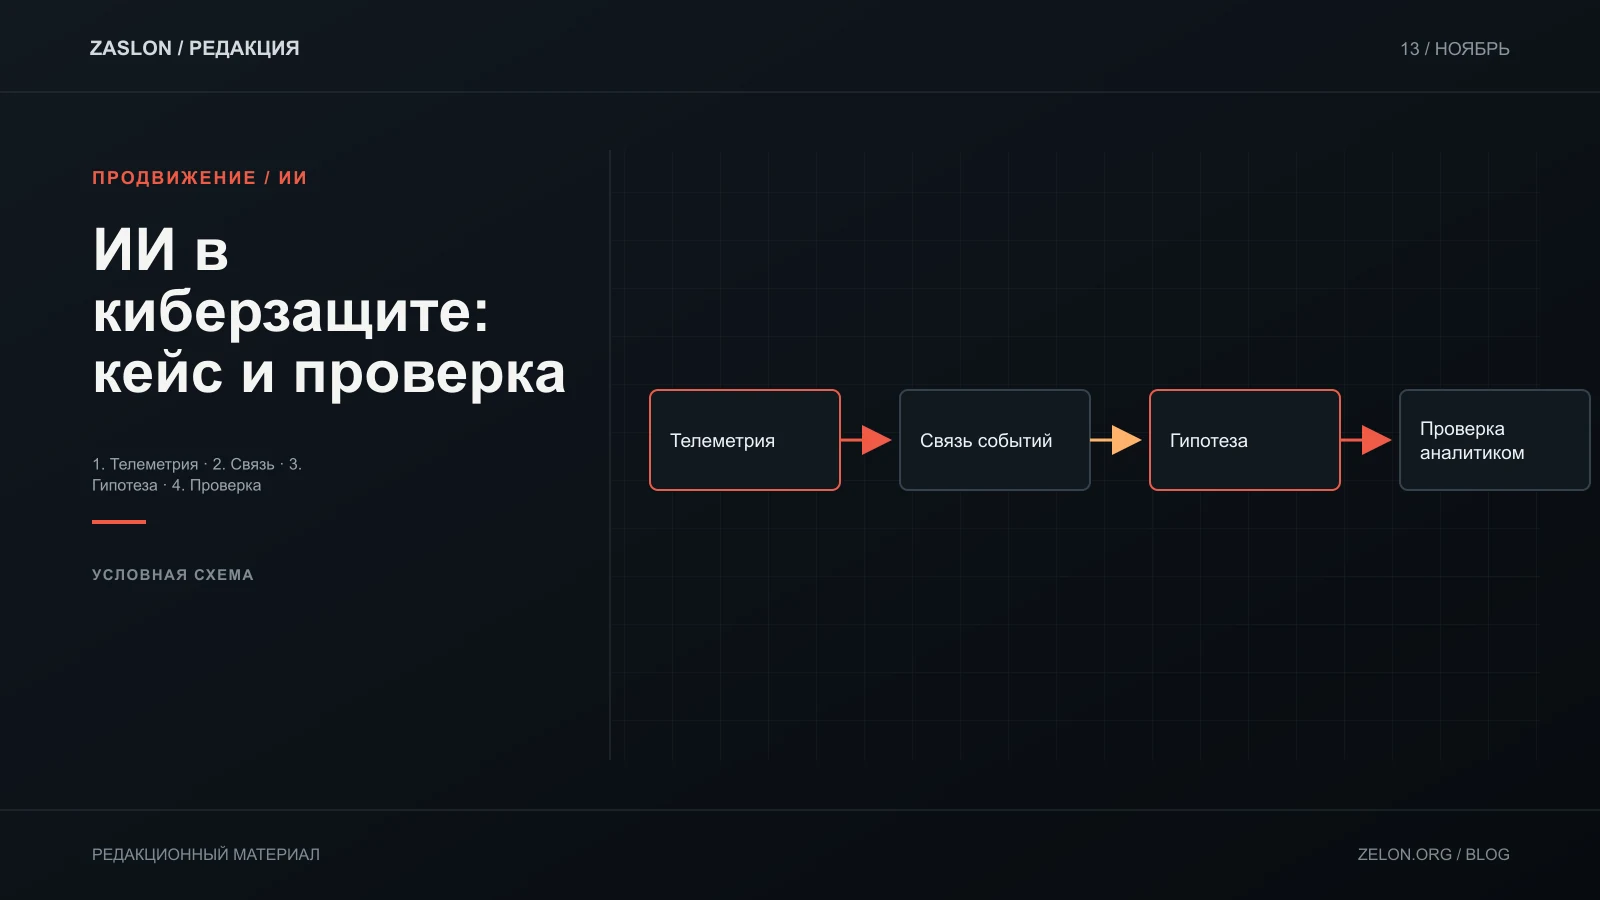
3 ноября 2026 года OpenAI опубликовала кейс о совместной работе с Cisco над защитой инфраструктуры, включая продукт Daybreak и модели OpenAI. В описании Cisco говорит, что сочетает сетевую телеметрию с рассуждением моделей, чтобы находить взаимосвязи между сигналами, исследовать угрозы и поддерживать реагирование. Это опубликованный поставщиком рассказ о применении, а не независимое исследование эффективности или универсальное подтверждение, что ИИ уже предотвращает атаки на любой корпоративной сети (материал OpenAI о Cisco).
Что именно описано
В кейсе Jeetu Patel, президент и директор по продуктам Cisco, описывает защитные контроли, размещённые у микросервисов, контейнеров и кластеров. По его словам, объединение сетевой информации с моделями помогает сопоставлять события, которые по отдельности могут выглядеть обычными. Публикация также упоминает Daybreak и GPT-6 Astra как компоненты этого направления и приводит заявление Cisco об ускорении поиска и исправления уязвимостей.
Читать это стоит в трёх слоях:
| Слой | Пример из публикации | Что можно утверждать |
|---|---|---|
| Архитектурный подход | Контроли на уровне сервисов, контейнеров и кластеров | Cisco описывает распределённую защиту вместо одной границы сети |
| Сигналы для анализа | Корреляция сетевой телеметрии и сигналов | Компания считает, что объединённый контекст может помочь выявлять паттерны |
| Заявленный эффект | Быстрее исследовать и устранять уязвимости | Это слова представителя Cisco в кейсе; числового независимого сравнения статья не приводит |
Такое разделение не обесценивает кейс. Оно помогает использовать его как пример архитектуры и заявленного сценария без превращения маркетингового материала в доказательство конкретного процента предотвращённых инцидентов.
Как оценить применимость к своей инфраструктуре
До выбора похожей системы собери одну вымышленную, обезличенную цепочку событий: сервис A неожиданно обращается к сервису C; в это же время контейнер B запускает новый процесс; сетевой поток уходит к адресу, с которым раньше не было связи. Это не данные реального инцидента и не пример из телеметрии Cisco. Он нужен только для теста процесса.
Попроси команду пройти по пяти вопросам:
- Какие первичные источники события нужны: сетевые журналы, сведения об идентичности workload, журналы деплоя или алерты уязвимостей?
- Как связывается событие с конкретным контейнером, версией образа и владельцем сервиса?
- Что система может сделать автоматически: добавить контекст, открыть тикет, изолировать workload или только предложить действие?
- Кто подтверждает изоляцию и как исключить отключение критичного сервиса?
- Как измеряется результат: время до триажа, доля подтверждённых алертов, время восстановления, ложные срабатывания?
Для пилота заранее зафиксируй исходную процедуру на сопоставимом наборе сценариев, роли людей, границы доступа и критерии остановки. Если модель только суммирует события, не называй её автоматическим реагированием. Если она может блокировать трафик, тестируй это в изолированной среде и установи ручной аварийный возврат.
Где проходит граница доказательств
Публичный кейс не раскрывает все внутренние конфигурации Cisco, состав обучающих или retrieval-данных, полный перечень использованных интеграций, точный baseline для сравнения и подробную методику независимого замера. Поэтому читатель не может по одному материалу рассчитать снижение времени реагирования или переносимость результата на другую компанию.
Проверяй также условия обработки логов: сетевые события способны содержать адреса, имена сервисов и операционные метаданные. До интеграции нужно выяснить, какие данные отправляются модели, кто имеет к ним доступ, где они хранятся, как долго сохраняются и какая политика удаления применяется. В публикации OpenAI описывает гарантии data privacy для корпоративного развертывания, однако твоя оценка должна опираться на договор, конфигурацию и фактически включённые настройки твоего аккаунта.
Если используешь ИИ для первого разбора алерта, оставь человеку решение о блокировке, исправлении и закрытии инцидента. Сохраняй исходные журналы, временные метки, версию правила и объяснение, какие факты поддерживают вывод. Не подавай текстовое резюме модели как подтверждённую причину инцидента.