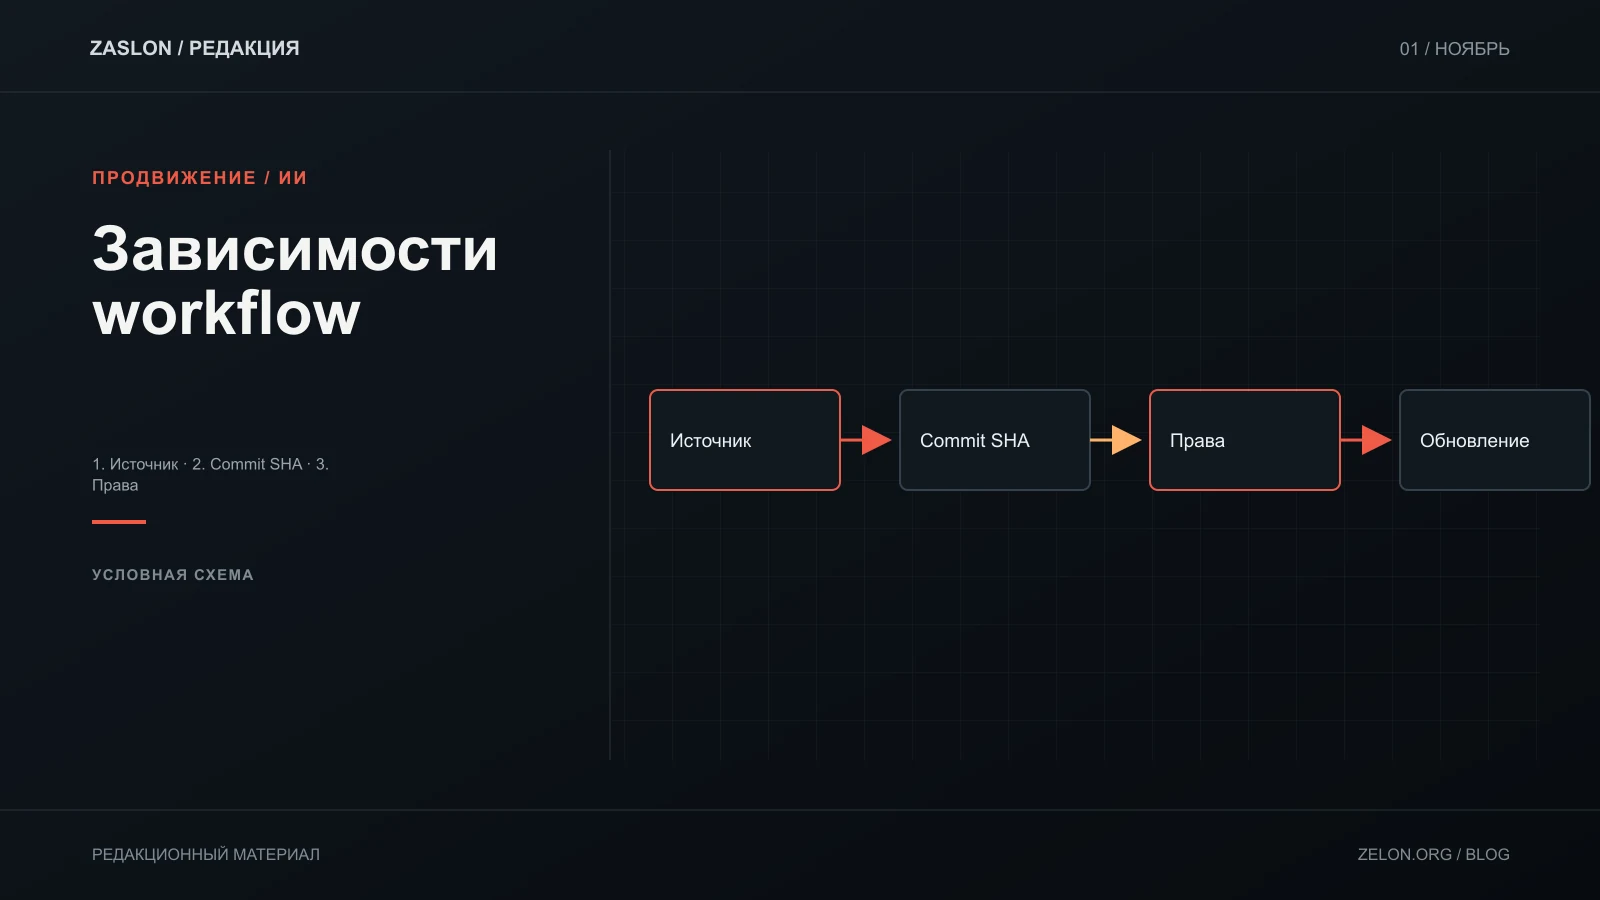
Чтобы изменение стороннего GitHub Action не проходило незаметно, фиксируй reference, проверяй его происхождение, минимизируй permissions и обновляй зависимость отдельным reviewable pull request. Lockfile actions.lock может закрепить actions и их транзитивные зависимости в пределах репозитория; он не покрывает вызовы reusable workflows и зависимости внутри вызываемого репозитория — там нужен собственный lockfile и закрепление самого вызова reusable workflow полным commit SHA.
GitHub указывает, что файл создаёт расширение GitHub CLI gh actions-lock, а не ручное редактирование. Документация описывает пределы охвата и применение lockfile; в сценариях без lockfile GitHub рекомендует pin к полному commit SHA и сверку с исходным репозиторием (lockfile guide, secure use). Минимальные GITHUB_TOKEN permissions и политика допустимых actions настраиваются с учётом эффективной политики репозитория и организации (настройки Actions). Наличие lockfile само по себе не доказывает, что CI применяет его.
Сначала составь dependency inventory
Не смешивай три вещи: неизменяемую ссылку на код, подтверждение источника этого кода и право workflow выполнять действия. В таблице фиксируй каждое uses: и каждый reusable workflow отдельно.
| Элемент workflow | Текущая ссылка | Что проверить | Владелец и решение |
|---|---|---|---|
| Checkout action | owner/action@vX (placeholder) |
Какой репозиторий является upstream; при pinning — полный SHA и соответствие SHA именно upstream | Владелец CI обновляет; текущая ссылка требует review |
| Test action | owner/test@<FULL_COMMIT_SHA> |
Источник, release/tag, изменения в коде и требуемые permissions | Принять после проверки diff и минимальных прав |
| Reusable workflow | org/repo/.github/workflows/ci.yml@<REF> |
Отдельная граница репозитория; его dependencies не входят в lockfile вызывающего проекта | Запросить lockfile/процесс у владельца вызываемого repo или учитывать как внешнюю зависимость |
| Local action | ./.github/actions/check |
Какие скрипты и пакеты она запускает, кто владеет исходниками | Проверять как код этого репозитория, а не как внешнюю pinned action |
Полные SHA в примере — placeholders, не готовые ссылки. Не копируй случайный SHA из issue или поисковой выдачи. Открой страницу upstream-репозитория, подтверди release/tag и сравни commit. GitHub отмечает, что SHA pinning помогает ссылаться на конкретное содержимое, но не отменяет review действий и permissions.
Учебный пример изменений в PR
Представим условный workflow с checkout, тестовым action и reusable workflow из отдельного проекта. В исходном файле checkout указан тегом, тестовый action — другим тегом, а reusable workflow вызывает org/ci/.github/workflows/build.yml@v3. Это иллюстрация процесса, а не реальный репозиторий или проверенные SHA.
При создании PR reviewer проверяет: (1) все ли uses: entries отражены в inventory; (2) для сторонних actions — совпадает ли закреплённый SHA с ожидаемым upstream; (3) обновил ли автор lockfile через gh actions-lock, если механизм поддерживается; (4) остался ли вызов reusable workflow отдельной строкой с полным commit SHA и владельцем его зависимостей; (5) не расширились ли permissions или доступ к secrets; (6) есть ли план отката. Содержательный lockfile diff нужно читать: автоматическая генерация снижает риск случайного ручного редактирования, но изменение всё равно меняет исполняемый код.
Контролируемое обновление
- Назначь владельца каждой внешней action и reusable workflow, дату последней проверки и допустимый источник.
- Сверь эффективную allow policy организации и репозитория; репозиторная настройка может быть ограничена политикой выше уровнем.
- Подготовь отдельный PR для выбранного upstream release. Покажи diff workflow references,
actions.lockи permissions. - Проверь, что lockfile создан штатной командой
gh actions-lock; не правь его вручную и проверь поддержку установленной версии CLI. - Разбери все новые транзитивные записи. Для reusable workflows отследи собственный repository и его lockfile; не считай его включённым в lockfile вызывающего проекта.
- Проверь ожидаемые CI jobs с минимально нужными правами и без ненужных secrets. Отдельно зафиксируй, что проверено статически, а что действительно запускалось в безопасном контексте.
- Принимай PR только с reviewer, подтверждённым upstream и согласованным изменением прав. SHA или lockfile не являются доказательством отсутствия компрометации.
Для общих требований к сдаче разработки смотри чек-лист приёмки проекта. Если нужен отдельный процесс настройки разработки, доступна страница разработка KCODE. Эта статья не проверяет твой репозиторий; она задаёт компактный порядок review и владения зависимостями.