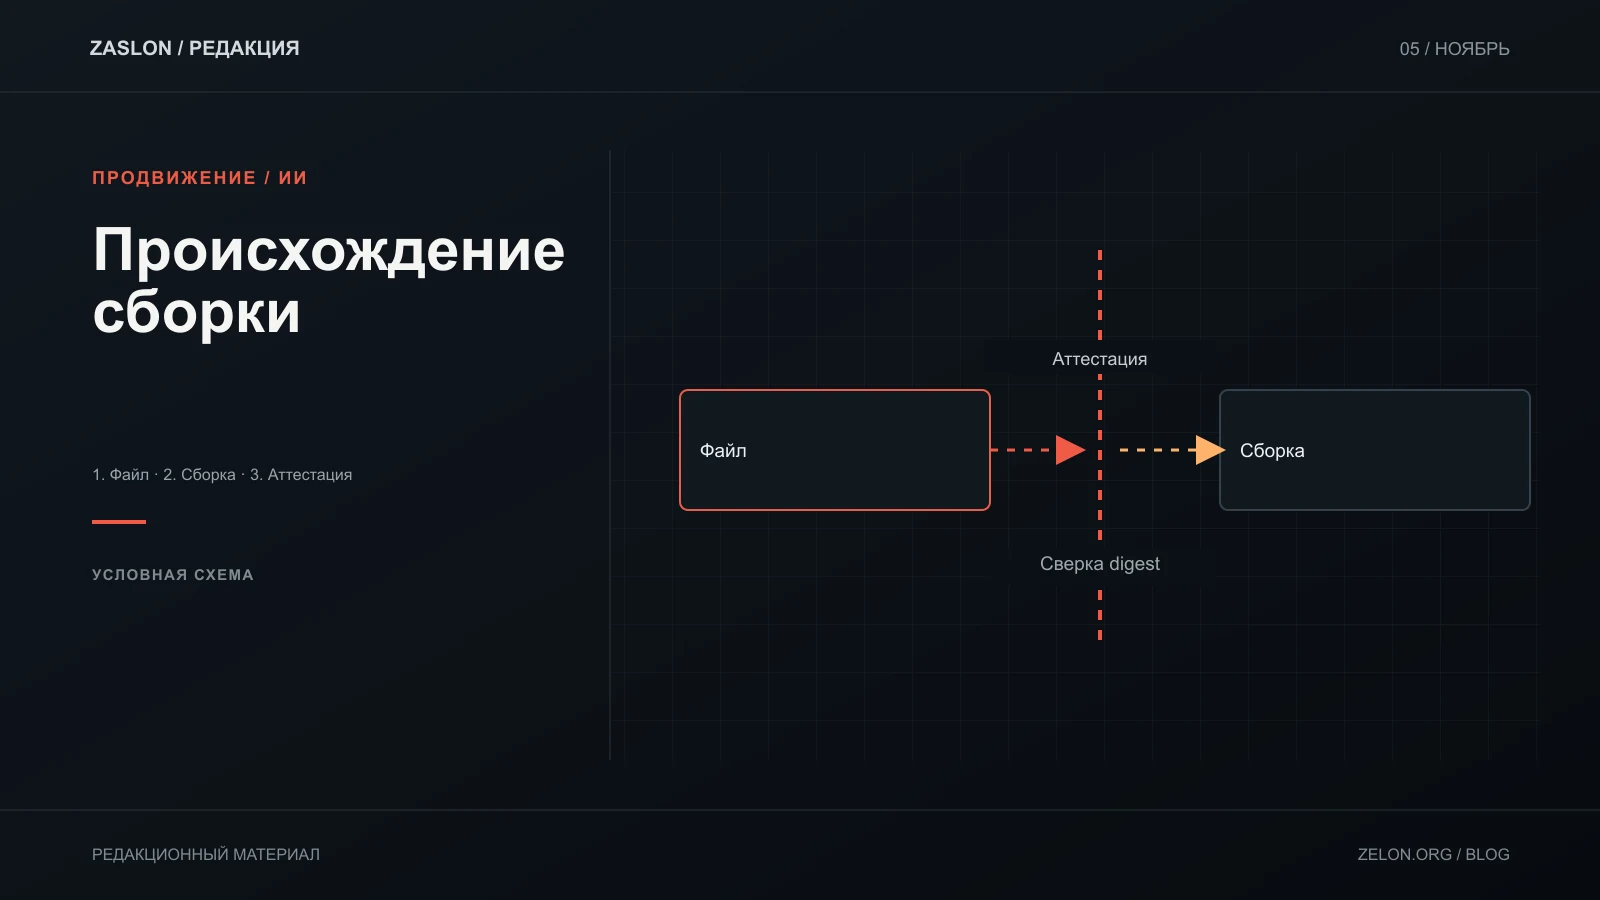
GitHub artifact attestation помогает проверить происхождение конкретной сборки: с каким workflow и репозиторием связан артефакт. Это проверка provenance, а не сертификат безопасности кода или бинарника. Перед внедрением проверь доступность для своего плана и типа репозитория, а при приёмке сравни digest полученного файла с проверенной записью.
По актуальной на 16 ноября документации GitHub, на Free, Pro и Team функция доступна только публичным репозиториям; private/internal требуют Enterprise Cloud. В workflow для бинарника нужны id-token: write, contents: read, attestations: write и действие actions/attest@v4; пример OCI-образа добавляет packages: write (официальная документация). План, синтаксис и CLI могут измениться — перепроверь перед внедрением.
Решение по доступности
| Видимость и план | Артефакт | Решение перед настройкой |
|---|---|---|
| Public, Free/Pro/Team | Бинарник | Документация указывает поддержку; зафиксируй файл subject и разрешённость публичной публикации |
| Private/internal, Free/Pro/Team | Любой | По текущим условиям плана private/internal не подходят; выясни доступный план или выбери иной процесс |
| Private/internal, Enterprise Cloud | Бинарник или OCI | Проверь организационные политики, событие запуска, job-level permissions и reusable workflows |
| Public или Enterprise Cloud | OCI-образ | Сверяй имя образа и digest; изменяемый tag не идентифицирует содержимое |
Если workflow явно задаёт permissions, все неуказанные права становятся none; поэтому выдавай только требуемые scopes. Учитывай тип события и осторожно относись к pull_request_target, который имеет отдельную модель риска (синтаксис workflow). id-token: write разрешает получить OIDC-токен, но не даёт само по себе права записи в облаке: целевой доступ задаётся trust policy провайдера (документация OIDC).
Приёмка файла по digest
Допустим, заказчику передан файл tool-linux-amd64 из example/tool. Следующее значение только учебное и не является реальным digest: sha256:111111111111111111111111111111111111111111111111111111111111abcd.
- Самостоятельно вычисли SHA-256 полученного файла и сохрани полное значение в задаче поставки.
- Следуй актуальному примеру GitHub CLI:
gh attestation verify ./tool-linux-amd64 -R example/tool(справка команды). - Убедись, что подтверждённый subject соответствует именно этому digest, а владелец и репозиторий, commit и workflow identity совпадают с ожидаемой цепочкой сборки.
- Запиши дату, версию CLI, источник файла, ожидаемые repository/commit/workflow и итог проверки. В таблице ниже — только учебные ситуации: ни один файл или workflow здесь реально не проверялся.
| Учебный результат | Условный вывод проверки | Решение по файлу |
|---|---|---|
| Ожидаемая цепочка совпала | Digest, репозиторий, commit и workflow identity соответствуют заранее согласованным значениям | Зафиксировать происхождение файла; перейти к отдельной функциональной и безопасностной приёмке |
| Commit или workflow не совпал | Digest либо provenance указывает на другой commit/workflow, чем ожидалось | Приостановить приёмку этой поставки и запросить разбор расхождения; не считать ожидаемую цепочку подтверждённой |
Для OCI-образа документация показывает форму gh attestation verify oci://… -R owner/repo (справка команды); подставь точный registry и образ, а сравнивай digest, а не один tag. Вывод команды и допустимые параметры зависят от установленной версии CLI — смотри её справку и официальную документацию при проверке.
Граница доказательства
Успешная attestation связывает артефакт с указанным происхождением. Она не доказывает, что commit доброкачественный, зависимости безопасны, runner не скомпрометирован или программа проходит требования заказчика. Если нежелательный код попал в сборку, provenance может точно показать эту нежелательную цепочку.
Разделяй два решения: приёмка файла проверяет идентичность и происхождение сборки; приёмка системы проверяет требования, функциональность, эксплуатацию и безопасность приложения. Для общего набора критериев смотри чек-лист приёмки разработки. Это руководство не запускает workflow и не проверяет конкретный репозиторий.