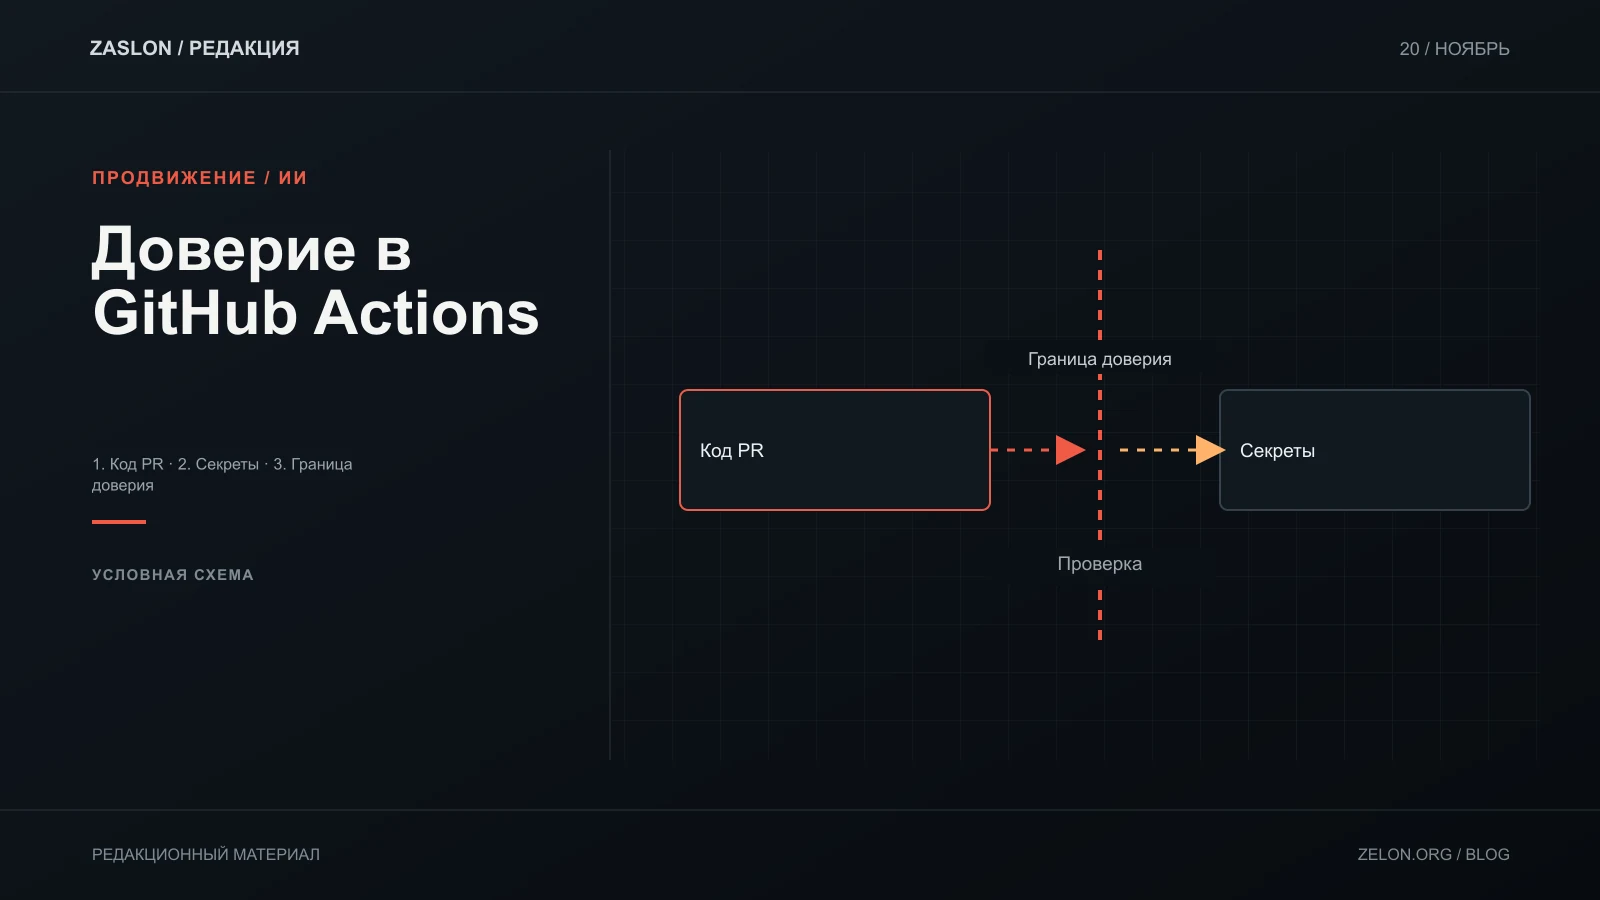
Workflow с pull_request_target запускается в контексте базового репозитория, поэтому требует отдельной проверки доверия. Не checkout-ь и не исполняй код из fork в job, где доступны секреты или привилегированный GITHUB_TOKEN. GitHub предупреждает о риске смешения доверенного workflow с недоверенными данными pull request и описывает безопасное использование события в официальном руководстве (документация GitHub).
На 16 ноября 2026 в объявлении GitHub указано планируемое enforcement 2 декабря для затронутых публичных репозиториев на default policy. Изменение не относится автоматически к private/internal репозиториям и к уже действующим индивидуальным policy. Перед изменением настроек проверь актуальный текст уведомления в документации; срок и охват не расширяй на группы, которых в сообщении нет.
Матрица доверия для review
| Вопрос | Доверенная часть | Недоверенный вход | Что проверить |
|---|---|---|---|
| Какое событие запускает workflow? | Workflow file из base branch | Содержимое pull request из fork | Не трактовать сам факт запуска как доверие к PR-ветке |
| Какие permissions выданы? | Только минимально нужные scopes | Изменённый код, конфиги, scripts, package hooks | Сверить workflow/job permissions; убрать write если не нужен |
| Доступны ли secrets? | Ручной/защищённый этап после проверки | Любой шаг, исполняющий fork code | Не передавать секреты в job, где запускается недоверенный код |
| Есть ли checkout/exec? | Чтение метаданных PR и проверка safe fields | Checkout fork SHA, npm install, make, тесты или скрипты PR |
Искать прямой и косвенный запуск кода: package lifecycle, action inputs, build tooling |
| Как публикуется результат? | Отдельный доверенный workflow после review | Автоматическая запись артефакта из непроверенной ветки | Проверить, что untrusted job не может менять release, deployment или repository state |
Безопасный обзор без выполнения кода
- Найди все workflow с
pull_request_target, включая reusable workflows и composite actions, которые они вызывают. - Проследи, откуда берутся ref, commit, action inputs, имена веток и пути файлов. Считай содержимое PR недоверенным.
- Отметь каждый
checkout, shell command, package manager и действие, способное исполнить содержимое изменения. - Сопоставь permissions на уровне workflow и job, секреты и окружения. Убедись, что untrusted input не может попасть в привилегированный шаг.
- Предпочти отдельный
pull_requestworkflow с минимальными правами для тестов; перенос привилегированного действия — только после проверенного merge или отдельного согласованного шага. - Зафиксируй findings, файлы, условия, owner и план исправления; не утверждай, что обзор является полным аудитом или что репозиторий уже безопасен.
Это схема review, не готовая YAML-конфигурация и не инструкция выполнять fork-код. Никакие секреты, команды из PR или реальные workflow здесь не запускались. Если policy-переход 2 декабря не затрагивает вашу настройку, всё равно проверьте риски события по документации; но не называй изменение обязательным для приватного или уже отдельно настроенного репозитория без прямого подтверждения GitHub.
Отдельно проверь происхождение готового артефакта сборки. Аттестация результата не исправляет избыточные права процесса, который его создал.